PHPの危機!脆弱性「php2shell」の脅威
2026年10月下旬、世界中の多くのWebサイトやサーバーで急なメンテナンスや一時停止が相次いだ背景。 Webサイトの大部分で使われているプログラミング言語「PHP」に極めて重大な脆弱性(欠陥)が発覚ました。 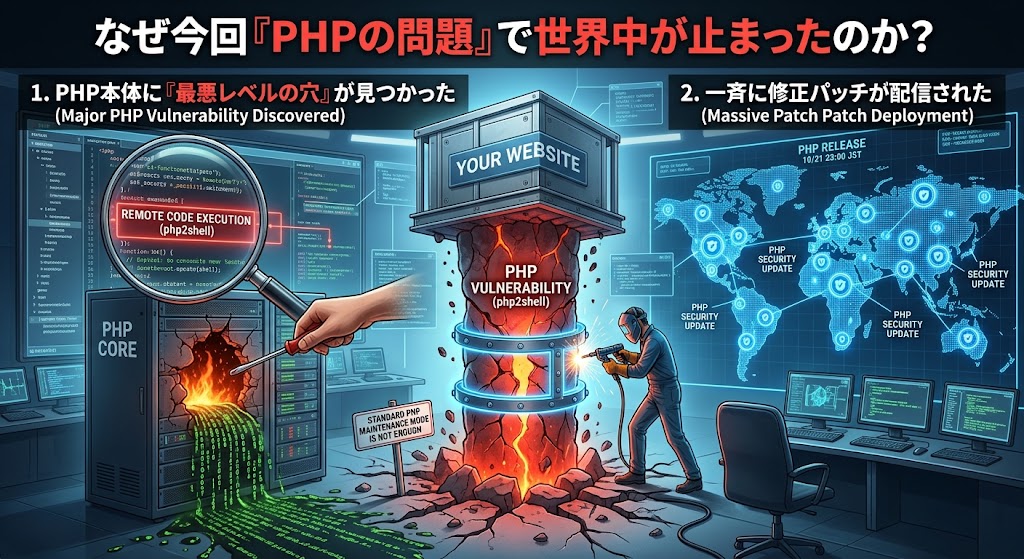 主な経緯と問題のポイントは以下の通り。
- 重大な脆弱性の発覚 PHPにおいて、外部から不正な操作やコード実行を許してしまうような深刻な脆弱性(通称「php2shell」など)が報告されました。世界の多くのWebサイト(WordPressをはじめとするCMSなど)がPHPで動いているため、放置すると不正アクセスや情報流出のリスクが非常に高い状況となりました。
- 緊急のメンテナンスと対応 この事態を受け、各サーバー会社やWebサイト運営者は、悪用を防ぐために「緊急メンテナンス」によるサービスの臨時停止や、アクセス制限、パッチの適用作業を余儀なくされました。
- 「メンテナンスモード」では防げないリスク よくある「WordPressなどのメンテナンス機能(PHPプログラム上で動く画面)」を有効にするだけでは、PHPの根幹の処理が動いてしまうため、今回の脆弱性対策としては不十分であるケースが多々ありました。そのため、サーバーのファイアウォールでの遮断や、根本的なプログラムのアップデート(修正版の適用)を急ぐ必要が生じ、大規模なトラブルや一時停止につながりました。
このPHPの重大な脆弱性の発覚と緊急パッチの公開に伴い、インターネット全体および実際のWebサービスには以下のような大きな影響が生じました。
1. PHP本体に「最悪レベルの穴」が見つかった
世界中のWebサイト(WordPressなど)の大部分で使われているプログラミング言語「PHP」に、「外部から勝手にプログラムを実行されてサーバーを乗っ取られる(通称 php2shell)」という致命的な欠陥が判明しました。
2. 10月21日深夜、一斉に修正パッチが配信された 株式会社Webの相談所
10月21日23時(日本時間)、PHPの開発チームから修正プログラムが一斉に公開されました。 放置すると即座に攻撃される危険があったため、『ウマ娘』などのゲーム、大手ECサイト(楽天市場)、健康管理アプリ(あすけん)から金融系サービスまで、世界中のWeb担当者が一気に緊急修正に入りました。
3. 「普通のメンテナンス画面」を出しても防げなかった
ここが一番のポイントです。通常なら「PHPで作ったメンテナンス画面」を表示しておけば安心ですが、今回は「PHPという言語自体」の不具合だったため、メンテナンス画面を出していても裏で攻撃が成立してしまう状態でした。 そのため、サーバーごと遮断したり完全に止めた状態での大掛かりな緊急アップデートが必要となりました。
一言で言うと 「家(サイト)の鍵ではなく、土台(PHP)そのものが破壊されるレベルの穴が見つかったため、住人を守るために世界中で一斉にドアを閉め切って土台の緊急工事を行った」という事故でした。
自動車業界ではグーネットやカーセンサー、管理ソフトやウェブサーバー。
難しいことはよく分かりませんが、カーセンサーとウェブサイトは開くようになりました。
あ~やだやだ
好きな車と、暮らそう。
AUTORIESEN
052-774-6151
サービス工場Blog
車検、点検、整備のあれこれを毎日更新!
熟練のメカニックの匠の技をご覧頂になれます